
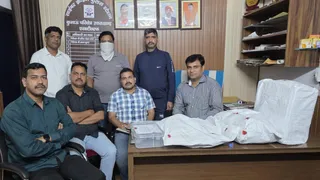
एसटीएफ और दूरसंचार विभाग की संयुक्त कार्रवाई से अवैध डिजिटल एक्सचेंज का भंडाफोड़, मुरादाबाद का आरोपी गिरफ्तार, एक अन्य की तलाश; कंप्यूटर, सर्वर और नेटवर्किंग उपकरण बरामद
राजू अनेजा, काशीपुर।काशीपुर में इंटरनेट और आधुनिक तकनीक की आड़ में चल रहे संदिग्ध टेलीकॉम नेटवर्क का ऐसा खुलासा हुआ है, जिसने साइबर अपराध के बदलते तौर-तरीकों को लेकर गंभीर सवाल खड़े कर दिए हैं। यहां एक कथित अवैध डिजिटल टेलीफोन एक्सचेंज के जरिये महज 21 दिनों में 45,453 आउटगोइंग कॉल किए जाने का खुलासा हुआ है। यानी औसतन प्रतिदिन 2,164 कॉल! चौंकाने वाली बात यह है कि इस नेटवर्क के माध्यम से अंतरराष्ट्रीय कॉलिंग गेटवे (ILD Gateway) को बाईपास कर ऑटोमेटेड यानी रोबो कॉलिंग किए जाने की आशंका सामने आई है।
उत्तराखंड एसटीएफ की साइबर क्राइम कुमाऊं यूनिट ने दूरसंचार विभाग (DoT) की टीम के साथ संयुक्त कार्रवाई करते हुए इस संदिग्ध नेटवर्क का पर्दाफाश किया। मौके से एक आरोपी को गिरफ्तार किया गया है, जबकि इस नेटवर्क से जुड़े अन्य लोगों की भूमिका भी जांच के दायरे में है।
एनएस एंटरप्राइजेज की आड़ में चल रहा था संदिग्ध कारोबार
प्रारंभिक जांच के अनुसार, काशीपुर में एनएस एंटरप्राइजेज के नाम से संचालित इस सेटअप में इंटरनेट और एसआईपी (SIP) कनेक्शन का इस्तेमाल किया जा रहा था। आशंका है कि इसके माध्यम से अंतरराष्ट्रीय कॉलिंग के निर्धारित गेटवे को दरकिनार कर कॉल भारतीय टेलीकॉम नेटवर्क तक पहुंचाई जा रही थीं। इस तरह की व्यवस्था में कॉल के वास्तविक स्रोत और पहचान को छिपाने का खतरा रहता है।
21 दिन में 45,453 कॉल, जांच एजेंसियां भी हैरान
जांच में सामने आए 45,453 आउटगोइंग कॉल के आंकड़े ने पूरे मामले को बेहद गंभीर बना दिया है। सवाल यह है कि इतनी बड़ी संख्या में कॉल किन लोगों को की गईं? इनका मकसद क्या था? क्या इनके जरिये विदेशों में बैठे लोगों को निशाना बनाया जा रहा था या फिर भारतीय नागरिकों को भी साइबर ठगी के जाल में फंसाने की कोशिश हो रही थी? इन तमाम पहलुओं पर जांच एजेंसियां डिजिटल साक्ष्यों की पड़ताल कर रही हैं।
कंप्यूटर से लेकर राउटर और डिजिटल सिस्टम तक बरामद
कार्रवाई के दौरान एसटीएफ ने कंप्यूटर सिस्टम, वर्चुअल मशीन से संबंधित डेटा, तीन जियो राउटर, एक एयरटेल राउटर, एसईटीयू वीटीईपी उपकरण, पेन ड्राइव, मोबाइल फोन और अन्य नेटवर्किंग डिवाइस बरामद किए हैं।
तकनीकी जांच में कंप्यूटर के भीतर लिनक्स आधारित वर्चुअल मशीन, फ्रीपीबीएक्स लॉगिन, रिमोट एक्सेस सॉफ्टवेयर और एसएसएच क्लाइंट से संबंधित साक्ष्य भी मिले हैं। व्हाट्सएप चैट में एसआईपी ट्रंक, एसआईपी केबल और इंटरनेट कनेक्शन को लेकर बातचीत सामने आई है। जांच टीम ने कंप्यूटर की मेमोरी, सिस्टम लॉग और अन्य डिजिटल साक्ष्यों को सुरक्षित कर लिया है।
मुरादाबाद निवासी नईमुद्दीन गिरफ्तार
एसटीएफ के अनुसार गिरफ्तार आरोपी की पहचान नईमुद्दीन पुत्र जाहिद हुसैन निवासी मनकुआ मकसूदपुर, थाना डिलारी, जिला मुरादाबाद (उत्तर प्रदेश) के रूप में हुई है। आरोपी के खिलाफ साइबर क्राइम पुलिस स्टेशन रुद्रपुर में भारतीय न्याय संहिता की धारा 318(4) और 61(2), आईटी एक्ट की धारा 66सी और 66डी तथा दूरसंचार अधिनियम 2023 की धारा 42(1) और 42(3) के तहत मुकदमा दर्ज किया गया है।
अब नेटवर्क के पीछे बैठे चेहरों की तलाश
इस पूरे मामले में सबसे बड़ा सवाल यही है कि आखिर 21 दिनों तक हजारों कॉल करने वाला यह सिस्टम किसके इशारे पर संचालित हो रहा था? इसके पीछे कितने लोग शामिल हैं? कॉल का वास्तविक स्रोत क्या था और इन कॉलों से किसे फायदा पहुंच रहा था? जांच एजेंसियां बरामद उपकरणों और डिजिटल रिकॉर्ड का विश्लेषण कर नेटवर्क से जुड़े अन्य लोगों की पहचान करने में जुटी हैं।
एसटीएफ अधिकारियों के मुताबिक, मामले की जांच जारी है। डिजिटल साक्ष्यों के विश्लेषण के बाद इस नेटवर्क की वास्तविक कार्यप्रणाली और संभावित साइबर अपराध से इसके संबंधों की तस्वीर साफ हो सकेगी।
अपने मोबाइल पर ताज़ा अपडेट पाने के लिए -
👉 हमारे व्हाट्सएप ग्रुप को ज्वाइन करें